La dernière mise à jour iOS 26 bloque une menace de sécurité sérieuse pour les utilisateurs d’iPhone

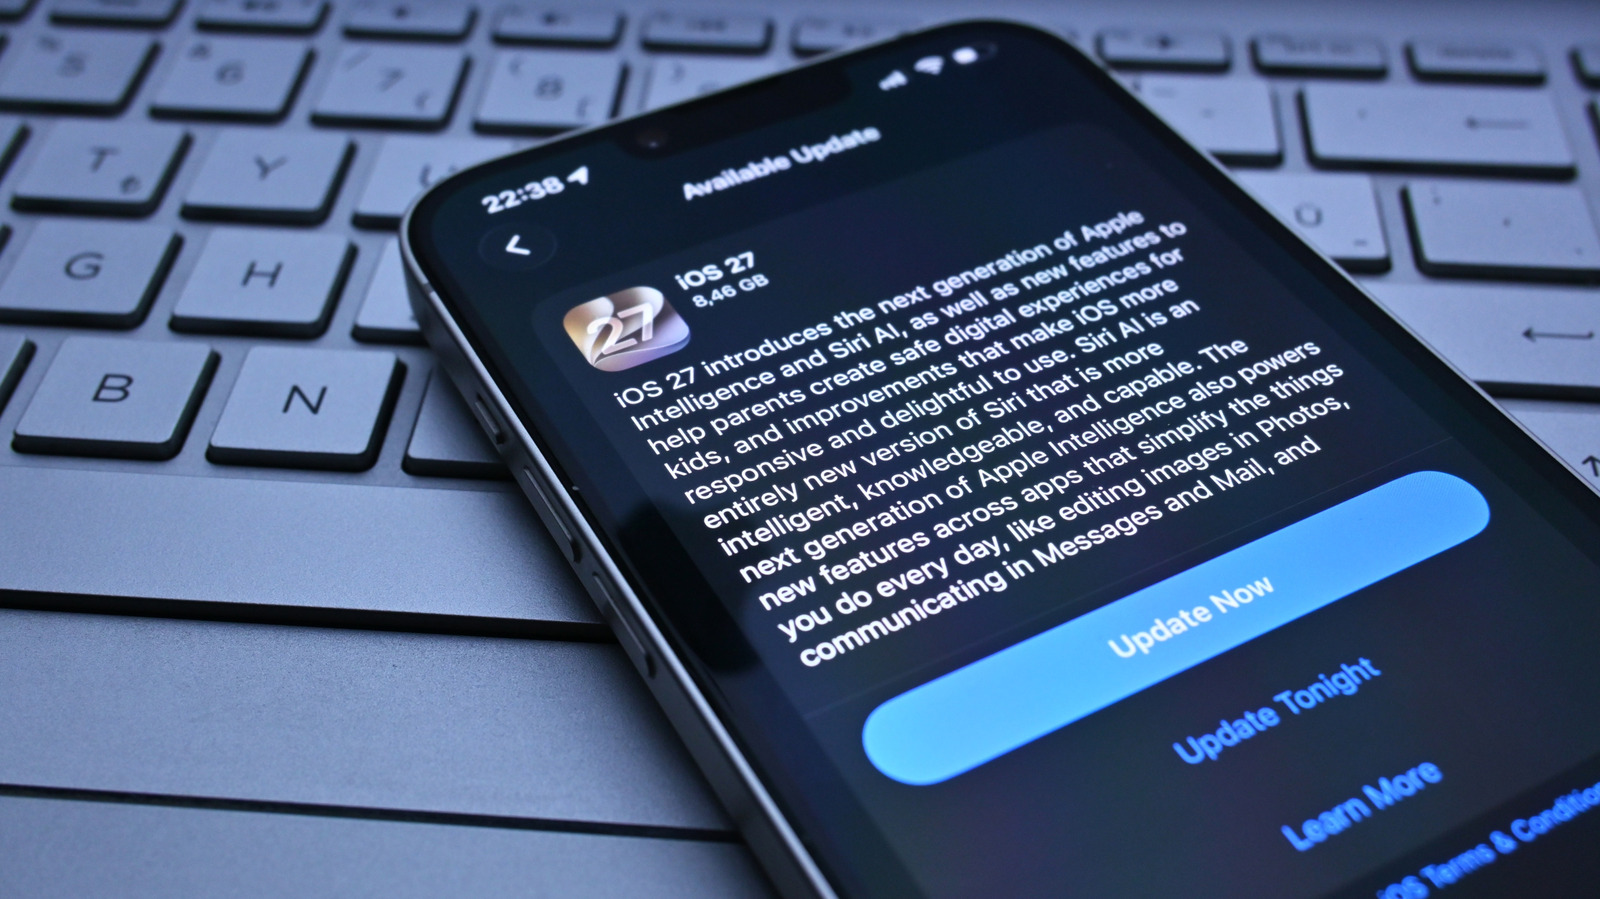
Suite au déploiement mondial de la génération 2026/2027 de systèmes d’exploitation d’Apple (connue sous le nom de version 27) pour iOS, iPadOS, watchOS et macOS, Apple s’est occupé de correctifs et de corrections de bugs. Apple a dû se démener pour résoudre un bug de Face ID affectant ses derniers modèles d’iPhone 18 Pro et d’iPhone 18 Pro Max, provoquant l’échec de Face ID et forçant un redémarrage brutal. Apple a également dû mettre à jour sa plateforme watchOS vers watchOS 27.0.1 pour corriger un bug obligeant certains modèles de Watch Series 12 et Ultra 4 à redémarrer de manière aléatoire. Apple a depuis déployé iOS 27.0.1 et iPadOS 27.0.1 pour résoudre un certain nombre d’autres correctifs plus petits, ainsi que macOS 27.0.1, qui apporte des correctifs de sécurité et de performances.
Alors que la plupart de ces mises à jour incrémentielles apportent généralement le tarif standard des premières corrections de bogues et de performances, une vulnérabilité de sécurité notable affecte la version précédente de certains de ces systèmes d’exploitation. Meta Product Security a découvert une faille de sécurité dans iOS 26 liée au framework Core Graphics d’Apple, qui a maintenant été publiée sous le numéro CVE-2026-86950. Ceci fait suite à une vulnérabilité sans clic affectant iMessage, publiée et corrigée sous le numéro CVE-2026-86869.
Pour les iPhones qui n’exécutent pas iOS 27 ou pour les iPhones plus anciens qui ne recevront pas iOS 27, il est fortement recommandé de mettre à jour vers iOS 26.7.1 pour obtenir le dernier correctif de sécurité pour CVE-2026-86950. Apple a également publié macOS Tahoe 26.7.1 et macOS Sequoia 15.8.1, ainsi que iPadOS 26.7.1, pour résoudre ce problème de sécurité.
Qu’est-ce que Core Graphics et comment mettre à jour vos appareils
Selon la page de sécurité d’Apple pour iOS et iPadOS 26.7.1, le contenu de sécurité aborde : « Le traitement d’un fichier malveillant peut conduire à l’exécution de code arbitraire. Apple a connaissance d’un rapport selon lequel ce problème pourrait avoir été exploité dans le cadre d’une attaque extrêmement sophistiquée contre des individus ciblés spécifiques sur des versions d’iOS antérieures à iOS 27. » L’exécution de code arbitraire permet aux attaquants d’exécuter du code injecté en exploitant une faille connue – dans ce cas, un composant du moteur Core Graphics d’Apple.
Core Graphics est un framework de rendu de bas niveau pour le rendu 2D, le dessin basé sur des chemins, les couleurs, les polices et la manipulation de PDF et d’images. Ce cadre graphique constitue un élément majeur d’iOS, iPadOS et macOS, ce qui en fait une surface d’attaque importante pour un attaquant disposant d’un exploit. La Cybersecurity & Infrastructure Security Agency (CISA) a également ajouté CVE-2026-86950 à son catalogue de vulnérabilités exploitées connues (KEV), qui oblige les agences du pouvoir exécutif civil fédéral (FCEB) à traiter les vulnérabilités dans un certain délai.
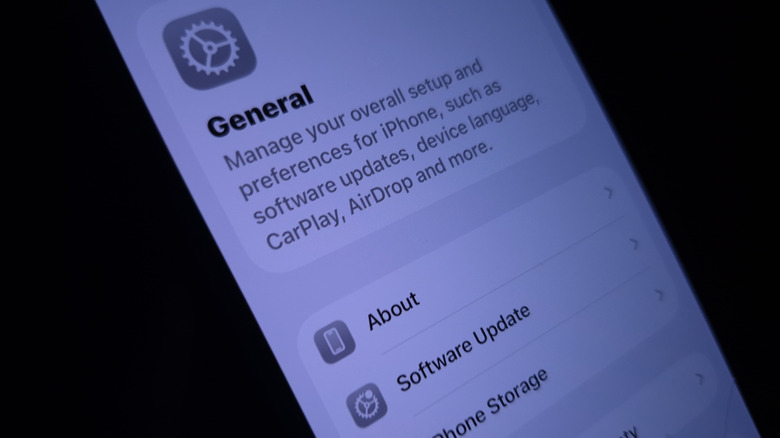
Pour rechercher des mises à jour sur iOS et iPadOS, accédez à Paramètres et suivez Général > Mise à jour logicielle. Sur Mac, cliquez sur le menu Pomme dans le coin supérieur gauche, puis accédez à Paramètres système > Général > Mise à jour logicielle. Vous pouvez également utiliser Spotlight ou Siri AI pour ouvrir la fonctionnalité de mise à jour logicielle. Si vos appareils exécutent déjà la version 27 de leurs systèmes d’exploitation respectifs, vous êtes déjà protégé contre cette menace particulière. Si vous ne l’avez pas déjà fait, voici comment passer à iOS 27 et découvrir les changements les plus importants.